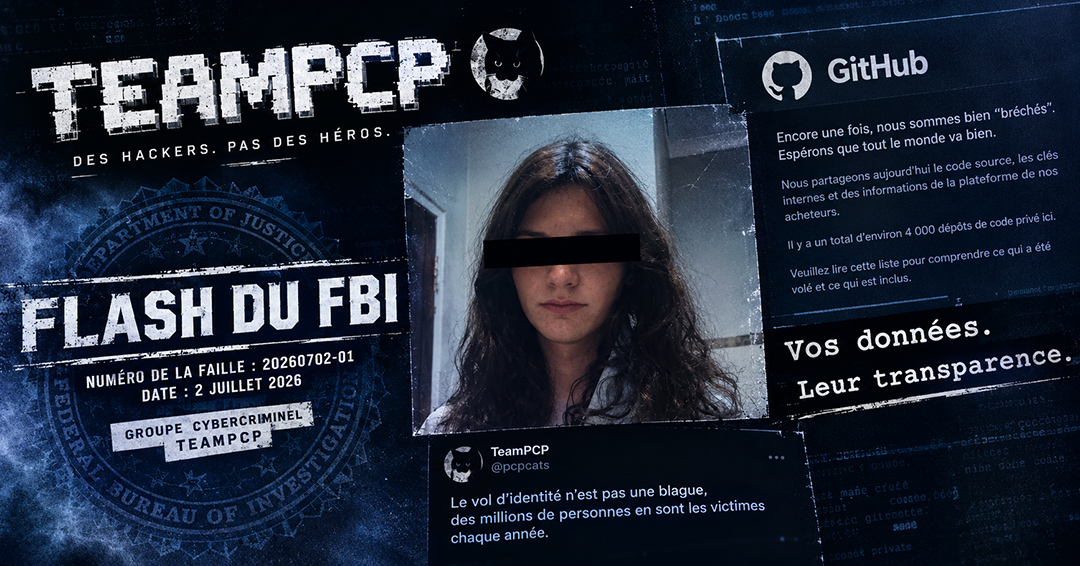
Deux Australiens de 21 et 23 ans ont été arrêtés le 26 août en Australie occidentale et poursuivis pour leur rôle présumé de membres principaux de TeamPCP, un groupe de pirates à l’origine d’une série d’attaques sans précédent contre la chaîne d’approvisionnement logicielle. Selon la police fédérale australienne, qui a mené l’enquête avec le FBI, le groupe a compromis plus d’un millier d’organisations et dérobé les identifiants de plus d’un demi-million d’utilisateurs. Les coûts de remédiation supportés par les entreprises atteignent déjà plusieurs centaines de millions de dollars. Le 18 septembre, Google a révélé qu’un analyste de sa filiale Mandiant avait infiltré le groupe dès le mois de mars.
Une contamination en cascade
Apparu fin 2025, le groupe exploitait une mécanique de propagation. Il compromettait un logiciel libre largement utilisé pour y dissimuler un code malveillant, récupérait grâce à lui les identifiants des développeurs qui l’installaient, puis s’en servait pour contaminer d’autres outils, et ainsi de suite. Un ver informatique baptisé Mini Shai-Hulud, en référence aux vers géants de la saga Dune, automatisait une partie du processus.
Cible
Nature
Origine
Trivy
Scanner de sécurité open source
Logiciel libre
LiteLLM
Interface de programmation pour modèles d’IA
Logiciel libre
Checkmarx
Éditeur de sécurité applicative
Israël
TanStack
Bibliothèque d’applications web
Logiciel libre
Mistral AI
Plateforme d’IA pour entreprises
France
Paquets SAP et Telnyx
Composants logiciels
Allemagne, États-Unis
GitHub, Mercor, postes de salariés d’OpenAI
Victimes en aval
États-Unis
Commission européenne
Victime en aval
Union européenne
Sources : police fédérale australienne, Google Threat Intelligence Group, presse spécialisée. Liste non exhaustive, de nombreuses victimes n’ayant pas été identifiées publiquement.
Un butin difficile à monétiser
Le groupe comptait exploiter les identifiants volés pour extorquer les entreprises concernées. Selon Austin Larsen, chercheur au sein du groupe de renseignement sur les menaces de Google, il n’en a tiré que quelques dizaines de milliers de dollars, loin des montants obtenus par d’autres organisations criminelles. Pour mieux rentabiliser ses vols, TeamPCP a ouvert l’accès à ses données à d’autres groupes, dont ShinyHunters, en échange d’un pourcentage des rançons. Ce partenaire a ensuite mené ses propres extorsions sans reverser de commission, avant de rompre publiquement avec le groupe. L’analyste infiltré, l’un d’une douzaine de membres admis dans la messagerie interne du groupe, a eu accès au serveur où étaient stockés les identifiants. Google a d’abord alerté les fournisseurs auprès desquels ces identifiants pouvaient être utilisés, dont Amazon Web Services et Microsoft, afin qu’ils soient révoqués, puis les victimes elles-mêmes, par plusieurs centaines de notifications. L’entreprise a également intercepté un code d’exploitation, développé à l’aide d’un outil d’intelligence artificielle, qui permettait de contourner l’authentification à deux facteurs d’un logiciel de connexion largement utilisé, et a permis à son éditeur de corriger la faille. Google indique que son analyste n’a participé à aucune intrusion. L’identification d’un des suspects s’est appuyée sur des erreurs de sécurité opérationnelle : une adresse électronique utilisée sur un forum de pirates, rattachée à un ancien litige commercial, et des sauvegardes des données volées hébergées sur un espace de stockage lié à cette même adresse. Google a transmis ces éléments au FBI. La police australienne n’exclut pas de nouvelles arrestations.
Un risque systémique pour les entreprises
L’affaire illustre la dépendance des systèmes d’information aux composants libres, maintenus par des communautés de développeurs et intégrés par milliers dans les logiciels commerciaux. Une seule compromission en amont peut ouvrir l’accès à des centaines d’organisations en aval, sans qu’aucune d’entre elles ait commis de faute. Pour les entreprises, le coût ne se limite pas à une éventuelle rançon : il inclut l’analyse des systèmes, la rotation de l’ensemble des identifiants exposés, l’interruption d’activité et les obligations de notification.
Le cadre européen se resserre
L’Union européenne a renforcé ses exigences sur ce type de risque. Le règlement sur la cyberrésilience, dit Cyber Resilience Act, impose depuis le 11 septembre 2026 aux fabricants de produits comportant des éléments numériques de signaler les vulnérabilités activement exploitées et les incidents graves, avant l’application de l’ensemble de ses obligations en décembre 2027. La directive NIS2 étend les obligations de cybersécurité et de notification à de nombreuses entités essentielles et importantes, en y incluant la sécurité de leur chaîne d’approvisionnement. Dans le secteur financier, le règlement DORA, applicable depuis janvier 2025, oblige banques, assureurs et gestionnaires d’actifs à encadrer les risques liés à leurs prestataires informatiques et à notifier les incidents majeurs à leurs superviseurs. En Suisse, l’obligation de signaler les cyberattaques contre les infrastructures critiques à l’Office fédéral de la cybersécurité est en vigueur depuis le 1er avril 2025. Ces campagnes pèsent aussi sur le marché de la cyberassurance, dont les acteurs examinent de plus en plus la gestion des dépendances logicielles et des identifiants lors de la souscription, une compromission de masse comme celle de TeamPCP touchant simultanément de nombreux assurés.
Infolettre
L’essentiel, chaque matin
Un e-mail par jour : l’article à la une et les publications récentes. Désinscription en un clic.
Nous utilisons des cookies pour assurer le bon fonctionnement du site, mesurer l'audience et afficher des publicités. Vous pouvez accepter ou refuser à tout moment. En savoir plus : Politique de confidentialité · Politique de cookies.